Bot koruması
Otomatik trafik, istek patlamaları ve kötüye kullanım riskleri için kurallar; API geliştirmeyi gerektirmeyen seçenekler hedefleniyor.
Bot koruması →API'niz olsun ya da olmasın; botlara, spam formlara, şüpheli girişlere ve yoğun API trafiğine karşı farklı koruma yolları tasarlıyoruz. Güvenliğinize katkı sağlamayı görev ediniyoruz.
Bu sayfa ürün önizlemesidir. CAPTCHA, API gerektirmeyen entegrasyonlar ve müşteri paneli henüz aktif müşteri hizmeti değildir.
Tek bir entegrasyon modeli herkese uymaz. İşletmenizin ihtiyacına göre bir yol seçin.
Otomatik trafik, istek patlamaları ve kötüye kullanım riskleri için kurallar; API geliştirmeyi gerektirmeyen seçenekler hedefleniyor.
Bot koruması →İletişim, kayıt ve teklif formlarını spam ve otomatik gönderimlere karşı korumaya yönelik challenge akışları.
Form güvenliği →Tekrarlanan giriş denemeleri, parola saldırıları ve şüpheli erişim davranışlarına karşı ek kontrol katmanı.
Giriş güvenliği →Bu modüller geliştirme ortamında test edilmiştir; henüz herkese açık ticari hizmet değildir.
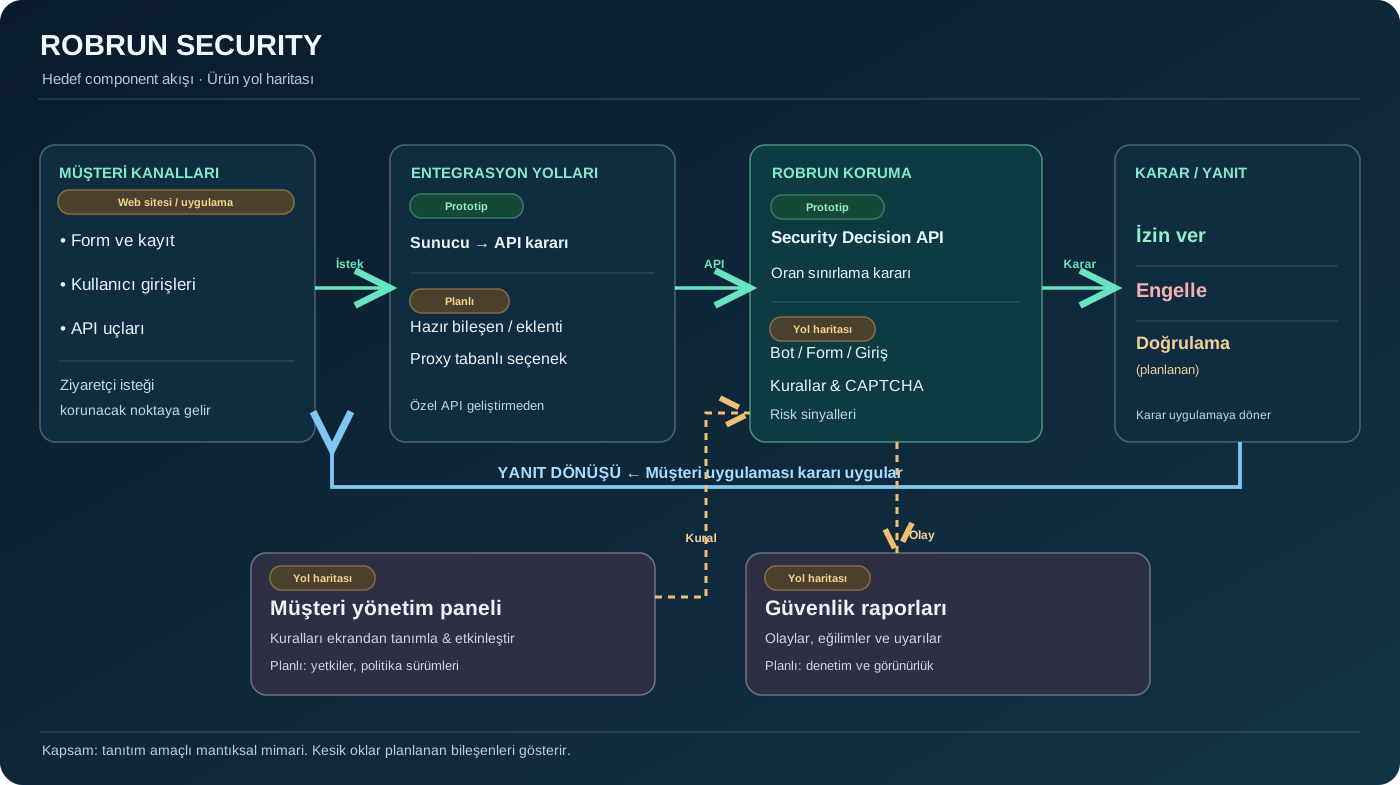
Tek sunucu isteğiyle izin/engelle kararı, karar nedeni ve kalan kullanım sınırı.
Valkey üzerinde atomik sayaçlarla IP ve işlem bazlı sabit pencere sınırları, otomatik süre dolumu.
API anahtarı doğrulaması ve altyapı erişilemiyorsa otomatik izin yerine kontrollü hata yanıtı.
Planlanan yönetim panelinden tüm güvenlik ayarlarını kolayca belirleyebilmeniz, uygun entegrasyon sonrasında değişiklikleri eş zamanlı etkinleştirebilmeniz hedefleniyor. Ekranlar şu anda geliştiriliyor.
Kural ekleme, koruma alanı seçme, API anahtarlarını yönetme ve anlık aktivasyon.
Hazır form bileşeni, sunucu eklentisi veya proxy tabanlı bağlantı seçenekleri araştırılıyor. Şu an kullanılamıyor.
Riskli form/giriş isteğinde challenge gösterimi; token doğrulama, tekrar kullanımı önleme ve hata yönetimi.
Şüpheli denemelere limit, geçici engelleme, kontrollü challenge ve yanlış pozitif yönetimi.
Engellenen istekler, kullanım eğilimleri ve önemli olaylar için anlaşılır rapor ekranları.
HTTPS, anahtar yaşam döngüsü, erişim kontrolü, KVKK süreçleri ve geri yükleme tatbikatları.
Sliding window, token bucket ve geçici engelleme gibi gelişmiş oran sınırlama stratejileri.
Davranış sinyalleri, açıklanabilir risk kararları ve gerektiğinde aşamalı doğrulama.
PHP/Java örnekleri, güvenli fallback rehberi ve hızlı entegrasyon yardımcıları.
OpenAPI şeması doğrulama, API envanteri ve anormal endpoint kullanımı izleme.
Olay geçmişi, detaylı raporlama, alarm ve dış sistem bildirimleri.
Bağımsız lokasyonlar ve ölçülen failover; bugün %99,999 SLA taahhüdü yok.
API ile başlayan koruma modelimizi, hazır entegrasyonlar, ekrandan yönetilen kurallar, CAPTCHA ve raporlamayla genişletmeyi planlıyoruz.
 Mimari, OWASP odaklı denetim ve kapasite hedefleri →
Türkiye altyapısı hedefimiz ve KVKK odaklı saklama, silme ve aydınlatma süreçlerimiz pilot hazırlığında; doğrulanmadan hukuki uyum garantisi sunulmuyor.