API ile karar alma
Sunucunuz güvenlik kontrolü ister; sonuç uygulamanıza döner. Kararı uygulayan katman müşterinin kendi uygulamasıdır.
Robrun'un hedeflediği ürünü, isteğin gelişinden güvenlik kararının uygulamanıza geri dönmesine kadar görselleştirdik. API ile başlayan teknik temelimizi, hazır entegrasyonlar, CAPTCHA ve yönetim ekranlarıyla genişletmeyi planlıyoruz.
Yeşil akış API prototipini; kesik çizgiler gelecekteki bileşenler arasındaki bağlantıları temsil eder. Diyagram, altyapı ayrıntılarını paylaşmayan mantıksal bir hedef mimari gösterimidir.
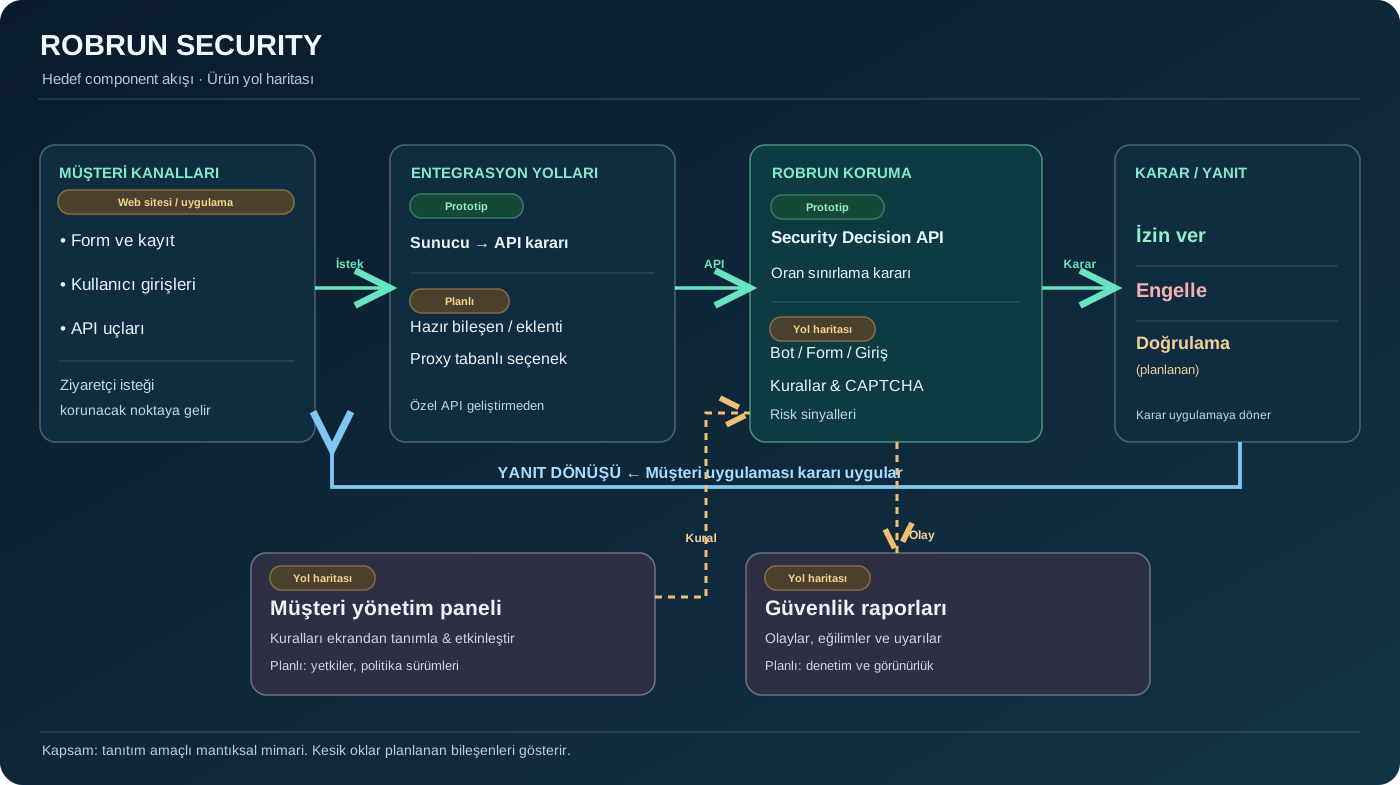
Sunucunuz güvenlik kontrolü ister; sonuç uygulamanıza döner. Kararı uygulayan katman müşterinin kendi uygulamasıdır.
Hazır form bileşeni, eklenti veya uygun proxy yöntemi gibi seçenekler için güvenli kurulum modelleri araştırılıyor.
Kuralları ekrandan tanımlamak, uygun entegrasyon sonrası etkinleştirmek ve güvenlik olaylarını anlaşılır raporlarda görmek hedefleniyor.
OWASP Top 10:2025, API Security Top 10:2023 ve ASVS 5.0.0 çerçevelerini ürün gereksinimleri ve doğrulama planı için referans alıyoruz. Robrun bir OWASP sertifikası veya tam kapsamlı zafiyet tarayıcısı değildir.
| Problem alanı | Planlanan katkı / denetim | Durum |
|---|---|---|
| Şüpheli girişler ve brute-force | Giriş denemesi sınırlama; ileride risk bazlı ek doğrulama. OWASP A07 / API2 ile ilişkili. | API sınırı prototip; giriş savunması roadmap |
| Aşırı kaynak tüketimi ve otomasyon | İstek sayısı denetimi, ileride bot sinyalleri ve kontrollü engelleme. API4 ve API6 ile ilişkili. | Sabit pencere limiti prototip |
| Form spam ve kötüye kullanım | CAPTCHA, sunucu doğrulaması, tekrar kullanım önleme, erişilebilir alternatif. | Geliştiriliyor |
| Yetki ve erişim kontrolü | API anahtarı doğrulaması; yönetim paneli için ayrı yetki denetimi ve güvenlik testleri. A01 / API1 ile ilişkili. | API anahtarı prototip; kapsamlı denetim planlı |
| Hatalı yapılandırma ve güvenlik logları | Güvenli varsayılanlar, politika gözden geçirme, olay raporları ve alarm. A02 / A09 ile ilişkili. | Planlı denetim faaliyetleri |
Kontroller belirli riskleri azaltmaya yardımcı olabilir; SQL injection, XSS veya tüm OWASP risklerini ortadan kaldırdığımız iddia edilmez. Resmî kaynaklar: OWASP Top 10, API Security Top 10 ve ASVS 5.0.
Geliştirme hedefleri, bugün doğrulanmış üretim kapasitesi veya hizmet seviyesi garantisi değildir. Yoğun trafik senaryoları için yük, failover ve dayanıklılık testleri roadmap kapsamındadır.